Domain halbfinalaus.de kaufen?
Wir ziehen mit dem Projekt
halbfinalaus.de um.
Sind Sie am Kauf der Domain
halbfinalaus.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain halbfinalaus.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
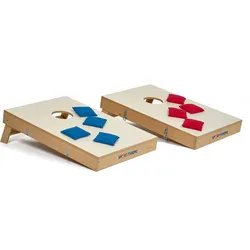
Sport-Thieme Cornhole-Set TurnierSport-Thieme Wurfspiel-Set Cornhole Turnier - durchdachte Konstruktion - Das Wurfspiel-Set Cornhole Turnier von Sport-Thieme besteht aus 2 Cornhole-Brettern aus stabilem Holz und 8 Wurfsäckchen - jeweils 4 blaue und 4 rote Wurfsäckchen. Die Cornhole-Bretter in Kastenbauweise haben die Masse 90x60 cm und eine Höhe von 9,5 cm. Auf der Unterseite oberhalb der Einwurf-Öffnung befinden sich ausklappbare Beine. Durch eine Querstrebe stehen diese sehr stabil. Aufgeklappt haben sie eine Höhe von 25 cm, wodurch das Bord offiziellen Richtlinien des Deutschen Cornhole Verbandes (DeCoV) entspricht und für Wettkämpfe geeignet ist. - Sport-Thieme Wurfspiel-Set Cornhole Turnier: Komfortabler Transport - Nach dem Spiel legen Sie die beiden Bretter einfach übereinander und verbinden diese mittels Spannverschlüssen zu einem Koffer. Dank des praktischen Tragegriffs können Sie das Spiel einfach transportieren. - Wichtiger Hinweis zu den Wurfsäckchen: - Bei den getrockneten Erbsen handelt es sich um ein Naturprodukt, welches keiner Feuchtigkeit oder Nässe ausgesetzt werden darf, da sonst die Gefahr besteht, dass die Erbsen aufquellen. - Produktdetails: - Material Wurfbrett: Holz, Metall - Material Wurfsack: Obermaterial: 100 % Baumwolle - Material Füllung Wurfsack: getrocknete Erbsen - Masse je Brett (LxBxH): 90x60x9,5 cm - Masse aufgestellt (LxBxH): 90x60x25 cm - Masse zusammengepackt (LxBxH): 90x60x19 cm - Gewicht (Cornhole-Bretter): ca. 20 kg - Gewicht (je Wurfsäckchen): 400 g284,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
-
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
-
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.